Inventário contínuo do uso
Saber quais ferramentas de IA são usadas, por quem e em que contexto, incluindo as que nunca foram aprovadas.
Workforce AI Security te dá visibilidade de como e onde a Inteligência Artificial está sendo usada na sua empresa.

Sem registro sobre quem usa qual ferramenta para quais tarefas, a empresa está exposta a diversos riscos:
Uso de ferramentas de IA sem que o time de segurança saiba, sem inventário, sem risco mapeado e sem controle.
Dados sensíveis, informações financeiras, código-fonte e PII digitados enviados para ferramentas públicas de IA.
Assistentes e agentes de IA executando tarefas, integrações e decisões sem auditoria e sem restrição clara de permissões.
Regras de uso de IA que existem no papel, mas não são tecnicamente aplicadas em nenhum ponto de contato real do usuário.
Nenhuma trilha de auditoria consistente para demonstrar a órgãos reguladores e auditorias internas como a IA é usada.
Práticas de segurança do uso de Inteligência Artificial devem cobrir todos os pontos de interação entre colaboradores e ferramentas. Para isso, são necessárias seis funcionalidades:
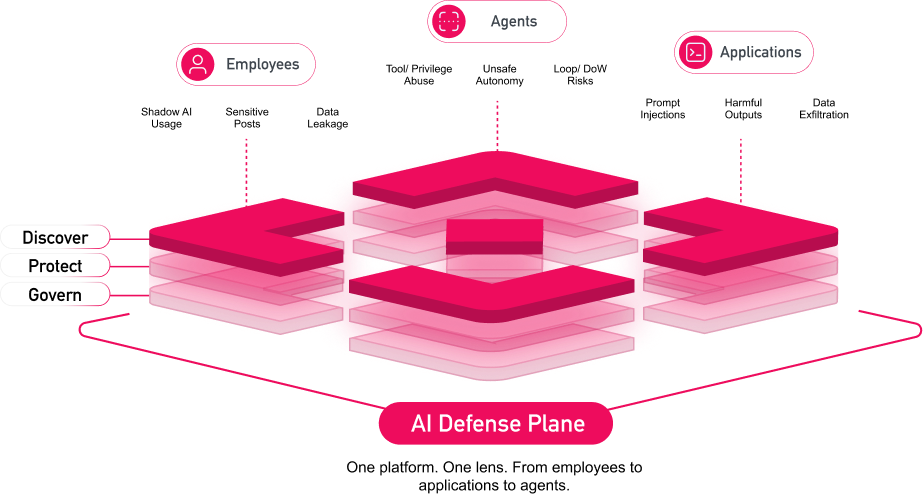
Workforce AI Security é a plataforma da Check Point para segurança do uso de IA pelos colaboradores. A plataforma se organiza em três camadas, e cada uma responde a uma pergunta que as áreas de segurança e risco já recebem.
O Plano de Defesa de IA da Check Point propõe uma abordagem em três pilares (Colaboradores, Agentes e Apps) e em três camadas (Descoberta, Proteção e Governança) em uma única plataforma, permitindo visibilidade e conectividade.
Para construir segurança de verdade, é preciso criar uma abordagem estruturada na realidade da empresa, aplicada continuamente em toda a operação e revisada de acordo com atualizações.
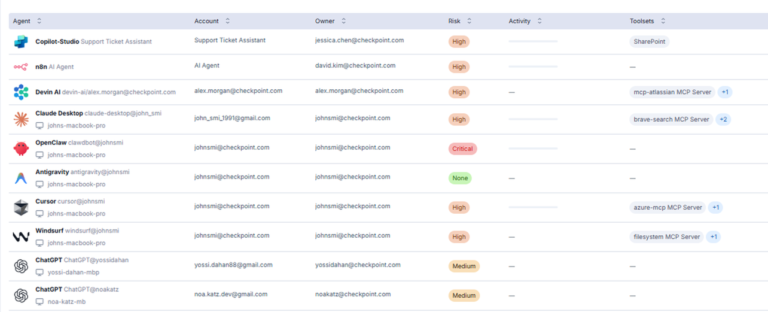
Antes de ativar qualquer política, a empresa precisa de uma linha de base. O inventário mostra quais agentes de IA estão no ambiente, quem os utiliza e qual nível de risco apresentam, com dados do scanner de endpoint.
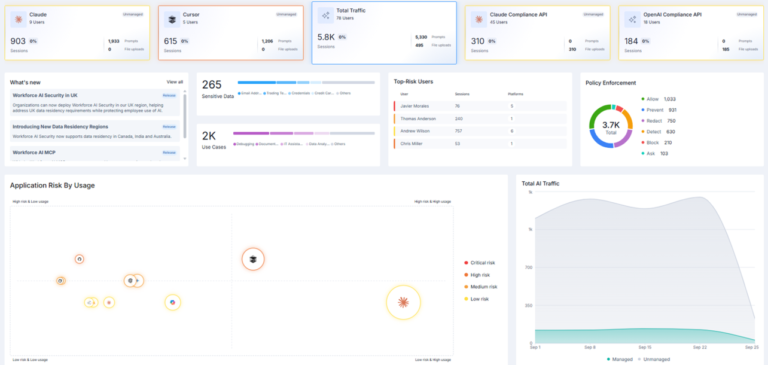
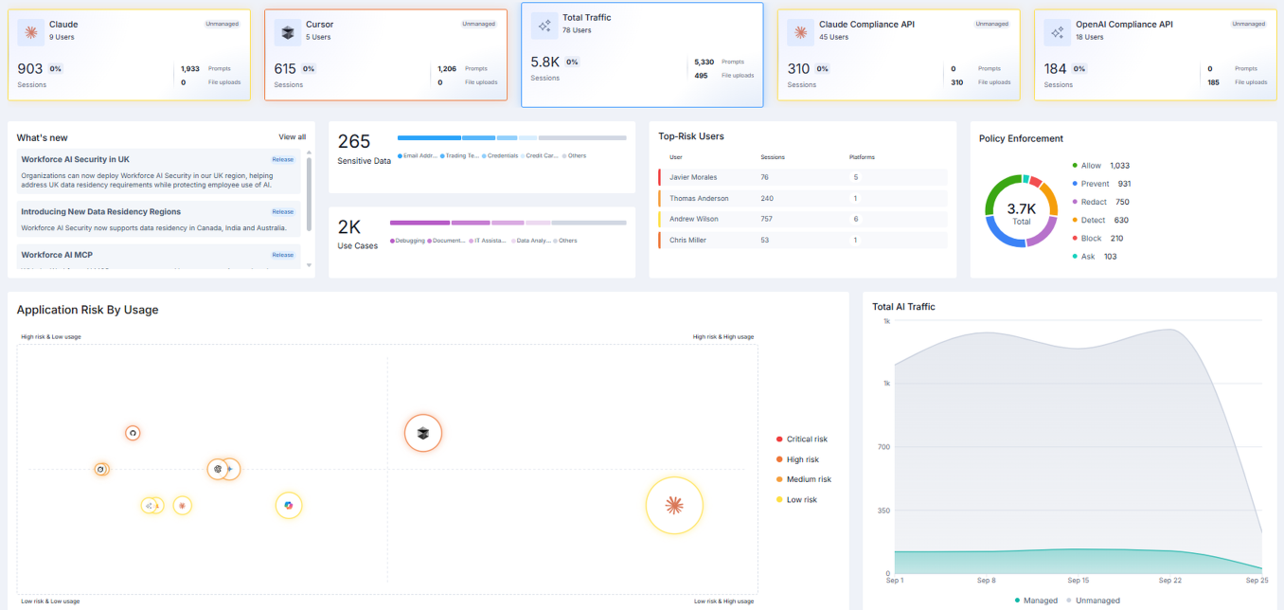
Overview reúne a postura de IA da organização em uma única tela: indicadores de risco das interações, tendência de adoção, situação da aplicação de políticas e violações detectadas no período. Ele foi feito para o acompanhamento de rotina, como o comitê mensal de risco.
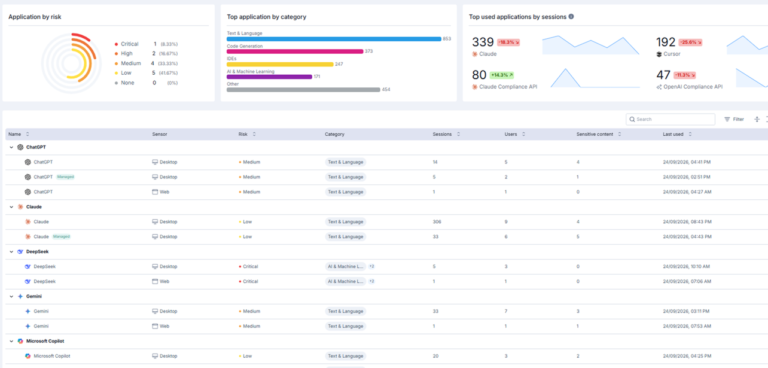
O módulo Discovery mostra quais serviços de IA estão ativos, com que intensidade são usados e qual é a classificação de risco de cada um. A decisão de política passa a se apoiar em dado observado, e não em premissa.
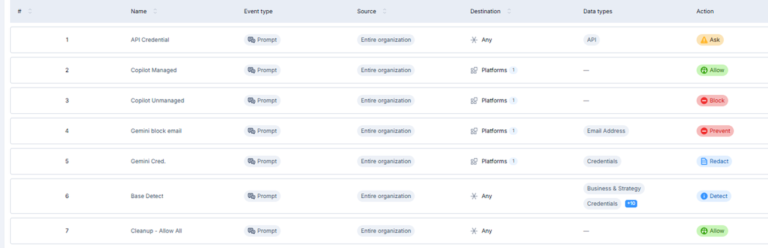
Modelo hierárquico com três camadas que atuam em conjunto: Access decide o acesso à aplicação, Chats inspeciona o conteúdo enviado, e Agents controla ferramentas e operações expostas por servidores MCP.
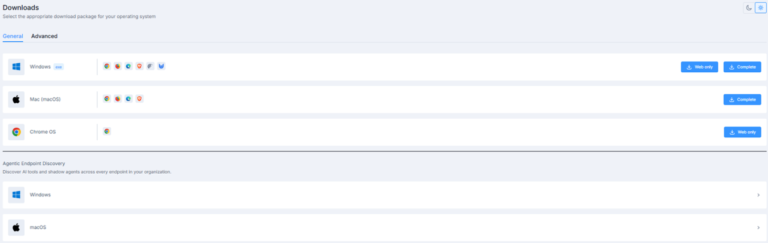
Os componentes de endpoint são distribuídos pelas ferramentas de gestão que a organização já usa. Não é preciso criar um processo novo.
Converse com um especialista e entenda como podemos te ajudar a criar segurança de IA na força de trabalho.
Preencha o formulário e um especialista da Nexoria entrará em contato para entender como construir uma estratégia de segurança de IA na força de trabalho que se encaixe na sua operação.